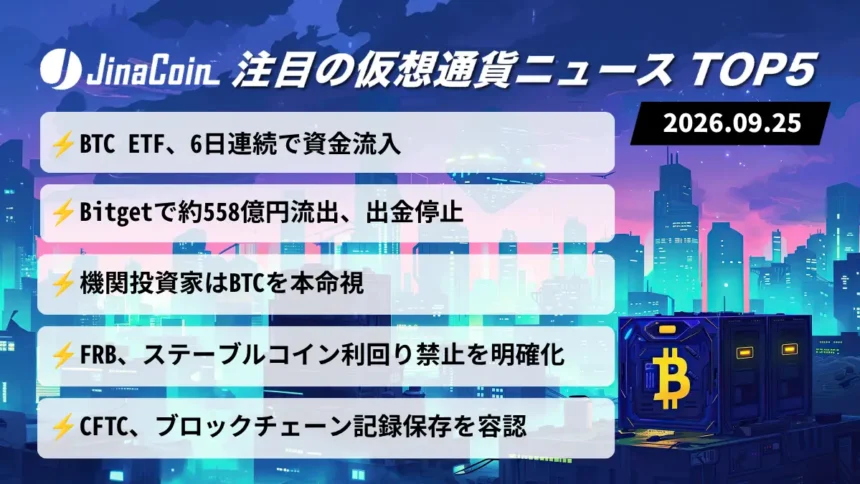

暗号資産(仮想通貨)取引所のBitget(ビットゲット)は25日、ハッキング被害の最新状況を発表し、被害総額を約3億8,750万ドル(約610億円)に上方修正した。初期の推計に含まれていなかったジーキャッシュなどの資産を加えたためで、根本的な脆弱性はすでに修正済みだという。停止中の出金については、再開の計画と時期を日本時間26日13時までに発表するとしている。
追加の盗難はなし、被害額の計算を修正
ビットゲットの発表によると、流出額の修正は事件発生時の送金記録をより正確に集計した結果だという。調査の過程で、初期の推計に含まれていなかったジーキャッシュとトロン上の資産を加えた。同社は「追加の盗難が発生したわけではない」と強調し、被害拡大は食い止められていると説明している。
流出経路についても、ハッカーが既存のセキュリティ網を突破した手法をすでに特定したという。マンディアントやスローミストといった外部のセキュリティ企業と共同で原因の調査を続けるなか、根本的な脆弱性は修正を終えた。現在は、出金を安全に再開するための検証と準備を進めている。
報奨金プログラム開始、出金再開時期は26日13時までに発表
流出資金の回収に向けては、新たな報奨金(バウンティ)プログラムの開始が発表された。資金の凍結や回収に直接つながる行動をとった個人や団体に対し、凍結または回収できた金額の5%を支払う仕組みだ。支払いの可否や金額は、ビットゲットが最終的に判断する。同社は業界関係者と連携し、すでに流出資金の一部を凍結したことも明かしている。
さらに同社は、ハッカーの資金移動をリアルタイムで監視できる専用の追跡システムを公開した。暗号資産取引所やインフラ提供企業などの関係機関に対し、公開された犯人のアドレス動向を監視し、同システムを通じて情報提供を行うよう広く呼びかけている。
同社のグレイシー・チェンCEOは25日のXでの配信で、初期の調査結果をもとに、北朝鮮のハッカー集団が関与した疑いがあるとの見方を示した。過去に北朝鮮のハッカー集団が使ったVPNにつながるIPアドレスが見つかったことなどを理由に挙げた。
ビットゲットは流出資金の追跡を強化するため、過去に北朝鮮のハッカー集団から被害を受けた大手取引所バイビットが立ち上げた報奨金サイト「ラザルスバウンティ」も活用するとしている。
バイビットのベン・チョウCEOはXで「過去に自社が被害に遭った際、ビットゲットに助けられた」と言及した。できる限りの形で支援する用意があると述べ、ビットゲットの資金追跡をサポートするためにラザルスバウンティのシステムを更新しているという。
出金は現在も停止したままだ。ビットゲットは、出金再開の計画と時期を日本時間26日13時までに公式チャネルで発表するとしている。
ビットゲットは日本居住者向けのサービスを終了する手続きを進めており、11月1日に決済専用モードへ移行し、12月31日に残るポジションを強制決済する予定だ。今回の出金停止は、この手続きの途中で起きている。
関連:仮想通貨取引所Bitgetで約558億円のハッキング被害、出金停止──日本撤退の手続き中に直撃
関連:ビットゲットCEO、約558億円流出の侵入経路を説明──出金再開は数日以内か
※価格は執筆時点でのレート換算(1ドル=157.4円)