
クロスチェーン取引プロトコルのNEAR Intentsは1日、セキュリティインシデントにより約380万ドル(約6億円)が流出したと発表した。原因となった脆弱性はすでに修正しており、同社は影響を受けた資金を全額補償する方針を示している。
BSC上のUSDT処理で脆弱性を悪用
NEAR共同創業者のイリヤ・ポロスキン氏によれば、攻撃者は入出金基盤「Omni」とNEAR Intentsのスマートコントラクトが連携する部分の不具合を悪用したという。影響はBSC上のUSDTに限定され、基幹プロトコルやNEAR( NEAR)トークン、ほかのアプリケーションには及んでいないとしている。
攻撃に伴う異常な動きは、NEAR IntentsのAIセキュリティ機能「SHIELD」が検知した。運営チームは直ちにサービスを停止し、検知から1時間以内にコントラクト側の脆弱性を修正。その後、NEAR Intentsとnear.comは、一部ネットワークを除いて同日中に再開している。
ただし、BSCやポリゴン、TON、オプティミズムなど11のネットワークでは、Omni側の修正を終えるまで入出金を約12時間停止するとしていた。運営側は法執行機関へ被害を報告し、セキュリティ企業などと資金の追跡と回収を進めている。詳細な事故報告書は数日以内に公表する予定だ。
資金はBTCへ、ラザルス関連アドレスとの接点も
オンチェーン分析家のZachXBT氏は、BSC上のホットウォレットから複数の不規則な送金が発生したと報告した。対象のウォレットはその後取引処理を停止。公式の稼働状況ページでも複数のEVM系ネットワークに影響する障害が案内されたと強調した。
ZachXBT氏の追跡によると、流出資金は暗号資産取引所クーコインへ送られた後、ビットコイン( BTC)へブリッジされたという。同氏はBSC上の送金先アドレスを公開し、その後の資金移動を追跡している。
また、ブロックチェーンセキュリティ企業ペックシールドは、被害額を約386万5,000ドル(約6億1,100万円)と推定。NEAR Intentsは攻撃主体を明らかにしていないが、同社は攻撃者のアドレスが北朝鮮のハッカー集団「ラザルス」と関連付けられたアドレスと接触していたと指摘している。
NEARは高値から一時約14.4%下落
NEARは1日に5.54ドルまで上昇したが、その後は売りが強まり、2日にかけて4.74ドル付近まで下落した。執筆時点では4.88ドル付近と、一時的に買い戻されている状況だ。
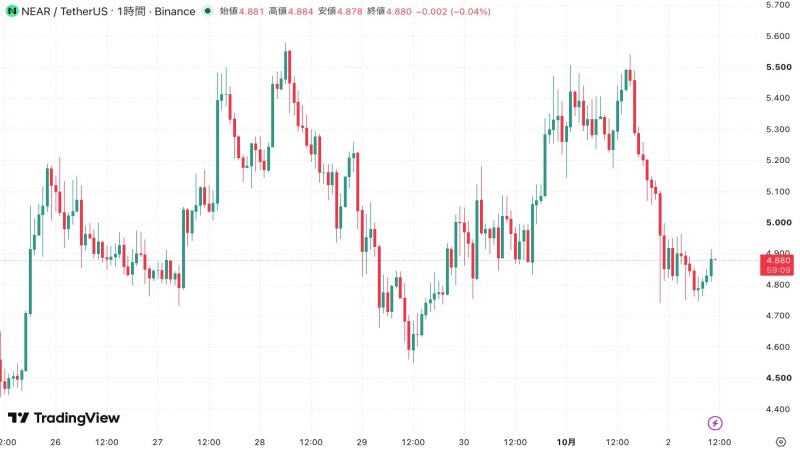
直近1ヶ月で見てみると、NEARは9月中頃の2.5ドル水準から、わずか2週間ほどで倍近く価格を伸ばしてきた。現状の水準が安値として意識され、再度5.5ドルの高値ラインを試してくるかに注目したい。
今後は、入出金が停止されたネットワークを予定どおり全面復旧できるかが焦点となる。事故報告書では、Omniとの連携部分で不具合が生じた経緯に加え、形式検証を含む再発防止策がどこまで具体化されるかが注目されそうだ。
関連記事:ビットゲット、ビットコイン出金再開へ──第三者製品を起点とした攻撃経路も判明
関連記事:NEAR基盤Rhea Finance、12億円流出被害──攻撃者と接触し返還交渉中
※価格は執筆時点でのレート換算(1ドル=158.1円)