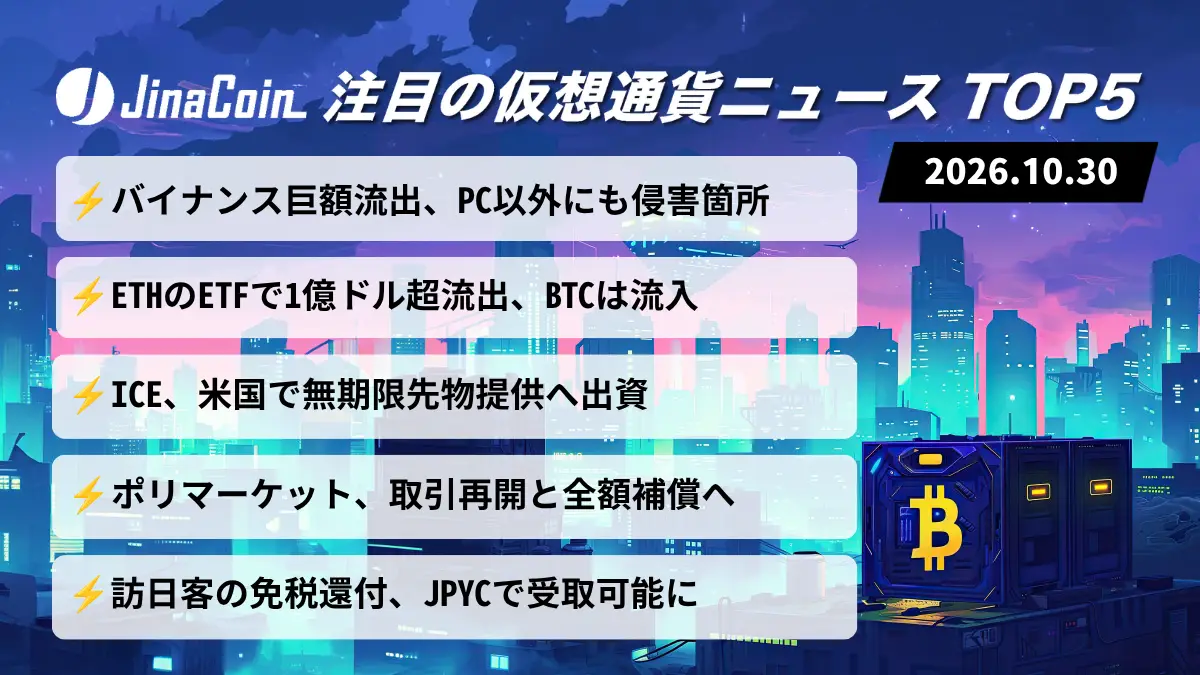

暗号資産(仮想通貨)取引所バイナンスは30日、大規模な資金流出の調査について、初期調査で可能性を示したPCのほかにも侵害された箇所が見つかったと公式Xで明らかにした。出金の再開に向けた予定に変わりはないという。
バイナンス、PC以外にも侵害箇所が見つかったと説明
バイナンスは日本時間17時47分の投稿で、初期調査ではPCの侵害が関わった可能性があるとしていたが、その後の調査でほかにも侵害された箇所が見つかったと説明した。複雑な攻撃だったという。
法執行機関と連携して解決に全力を尽くしており、事実関係はまだ集めている段階だとした。
同社は11時23分、開発運用(DevOps)担当のエンジニアのPCが侵害された可能性があるとの初期調査の結果を示していた(バイナンスの初期調査の詳細)。犯行者は明らかにしておらず、法執行機関と協力して身元の確認を進めているとした。
リチャード・テン共同最高経営責任者(CEO)は16時37分、攻撃者はエンジニア1人の権限を使っただけではなく、1回の操作で済むものでもない、より複雑な攻撃だったと説明した。調査では、PCが侵害された社員など特定の個人の責任とはしていないという。
バイナンスは17時47分の投稿時点で、45時間後の出金再開に向けて予定どおり進んでいるとし、入金には影響がないと説明した。出金を止めた時点で、資金の流出は止まったという。
同社によると、凍結はこれまでに約30億ドル(約4,737億円)に上る。損失は、利用者保護のための基金であるSAFU基金と自社の資金ですべて補償すると改めて表明した。
バイナンスジャパン、暗号資産の入庫は通常どおり、出庫は停止を継続
国内のBinance Japan株式会社(バイナンスジャパン)は18時7分のお知らせで、顧客から預かる暗号資産は同社のコールドウォレットで管理しており、海外のバイナンスのホットウォレットとは別だとした。点検の結果、すべての資産が安全に保管されていることを確認したという。
暗号資産の入庫と売買、日本円の入出金は通常どおりで、暗号資産の出庫は予防措置として一時停止を続け、48時間以内の再開を見込む。12時22分のお知らせでは入出庫をともに止めていると説明していた(バイナンスジャパンの12時22分のお知らせ)。
金融庁は2021年6月、無登録で暗号資産交換業を行う者として、海外のバイナンスを運営するBinance Holdings Limitedに警告書を出した(金融庁が警告した無登録業者の一覧)。
TRM Labsとチェイナリシス、北朝鮮の犯行と判断
ブロックチェーン分析会社のTRM Labsは日本時間11時10分に公開したブログで、攻撃を北朝鮮のハッカー部隊TraderTraitorによるものと高い確度で判断したと公表した。流出額は、盗まれた時点の価格で約63.6億ドル(約1兆43億円)と集計した。
同社によると、米連邦捜査局(FBI)は2025年2月にバイビットから15億ドル(約2,369億円)が流出した事案を、同じ集団の犯行としている。
同じく分析会社のチェイナリシスも13時31分、先月のビットゲットの流出で北朝鮮が盗んだとする資金が、バイナンスから盗まれた資金と混ざっているのを確認したとXに投稿した。64億ドル(約1兆106億円)のハッキングは北朝鮮の犯行だと、高い確度で判断しているという。
バイナンスは、犯行者についての分析会社の判断に言及していない。
バイナンスは、確認できた情報を公式の発信で知らせるとしている。
関連:バイナンス、出金は48時間以内に再開見込み──入金は通常どおりと説明
※価格は執筆時点でのレート換算(1ドル=157.91円)