
暗号資産(仮想通貨)のハードウェアウォレットを手がけるKeystone(キーストーン)は日本時間25日、公式サイトへの不正アクセスを検知し、購入者の配送情報が第三者に渡ったと公式Xで公表して謝罪した。漏れたのは氏名や連絡先、住所、注文内容で、カードや銀行の情報、リカバリーフレーズ、秘密鍵は含まれないという。
Keystone、20日に不正アクセスを検知
同社によると、20日に公式サイトへの不正アクセスを見つけた。ネット通販基盤のShopify(ショッピファイ)に確認してAPIの利用状況を調べ、23日に第三者が顧客の配送情報を手に入れたと確かめたという。
漏れた注文内容には、購入した製品と価格が含まれる。ウォレットのパスワードは漏れていないとしている。同社によると、アクセスの遮断と脆弱性の修正を済ませ、調査を始めた。影響を受けた顧客には、メールで知らせている。
投稿では、何人分の情報が漏れたかや、対象の国・地域は示していない。詳しい報告は近く出すという。
Keystone、返金や交換品を口実にした詐欺に注意呼びかけ
Keystoneは、電話やSMS、メール、郵便で同社を名乗る詐欺の連絡が来るおそれがあると警告した。返金や交換用の端末、注文や住所の修正などを持ちかける連絡は、いずれも同社からのものではないとしている。
リカバリーフレーズや秘密鍵は誰にも教えないよう求め、自分で注文していない端末にはリカバリーフレーズを決して入力しないよう呼びかけた。同社がそれらを尋ねることはないという。
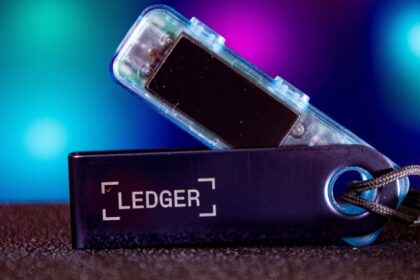
ハードウェアウォレットをめぐっては今月、Ledger(レジャー)の改ざん端末が東南アジアの販売店を通じて出回っていたことが明らかになっている。レジャーによると、端末には画面のリカバリーフレーズを読み取る部品が仕込まれていた。
Keystoneは、心当たりのないメッセージのリンクは開かず、公式サイトのアドレスkeyst.oneは自分で入力するよう勧めている。