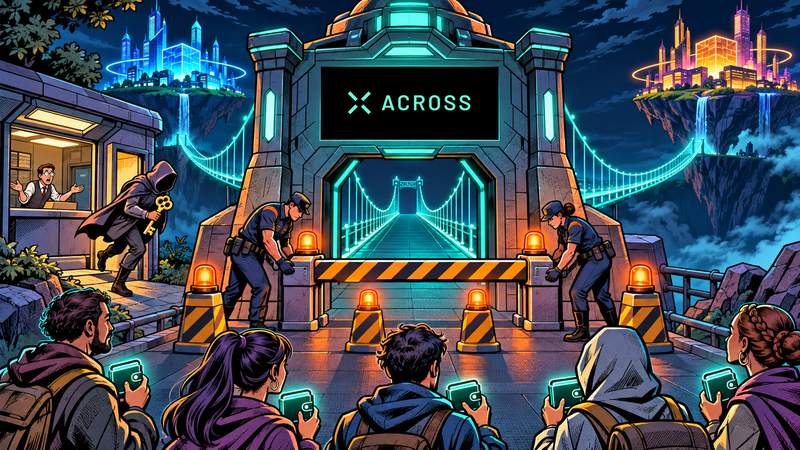

暗号資産(仮想通貨)のブリッジサービスAcross Protocol(アクロス・プロトコル)は11日、公式サイトのドメインが第三者に乗っ取られたと発表した。利用者にサイトへのアクセスやウォレットの接続を控えるよう警告していたが、同日中に全面復旧した。被害を受けた利用者には補償するとしている。
ネームチープへの攻撃で管理権限奪取、15分以内に停止作業
アクロスによると、ドメイン登録会社のネームチープが11日3時45分ごろ(日本時間)、ソーシャルエンジニアリング攻撃を受け、攻撃者がアクロスのドメインの管理権限を奪ったという。ソーシャルエンジニアリングとは、人をだまして情報や権限を引き出す手口を指す。
アクロスは15分以内に攻撃の知らせを受け、サイトの停止に取りかかった。SEAL911は主要ウォレットに対し、アクロスのサイトをフィッシングサイトとして警告対象に指定するよう働きかけた。クラウドフレアもドメインに危険を示す表示を付け、その後、サイトの接続先を示すDNSレコードを削除している。
アクロスは11日10時16分(日本時間)、ドメインを取り戻し、すべてのシステムが通常どおり動いていると発表した。ネームチープの創業者がXで対応し、アクロスの登録アカウントの保護に協力したほか、原因の調査を始めたという。
アクロスは、ドメインが乗っ取られた経緯について、数日以内に詳しい検証結果を公表する方針だ。
被害の可能性ある利用者に承認取り消しを要請
アクロスによると、サイトが完全に遮断されるまでの短い間に、サイトを開いた利用者の一部が被害を受けた可能性がある。被害の件数や金額は示していない。
一方、外部サービスとの連携機能やAPIの利用者に被害はないという。攻撃の前にサイトを使った利用者も、影響を受けていない。
アクロスは、ドメインの乗っ取り中にサイトを訪れ、被害に遭った可能性がある利用者に対し、取引の詳細を添えてXのDMで連絡するよう求めた。また、サイトへの接続に使ったウォレットで承認取り消しサービスのrevoke.cashを利用し、当日付与した承認を取り消すよう呼びかけている。
復旧の発表では、アクロスの公式チャンネル以外から届くメッセージやリンクを信用しないよう呼びかけた。