

ブロックチェーン開発基盤「コスモスSDK」やコスモスEVMを手がけるコスモス・ラボは28日、コスモスEVMの脆弱性を悪用した攻撃に関する事後報告書を公開した。
攻撃は8月20日19時06分から25日15時20分(いずれもUTC)にかけて発生し、6つのネットワークから合計約572万ドル(約9.1億円)相当の暗号資産(仮想通貨)が流出した。
DEXで287万ドル、取引所で285万ドル
報告書によると、攻撃者が奪ったトークンのうち、ブリッジで他ネットワークへ移されDEXで別の資産に交換された分が約287万ドル(8月19日時点の価格、約4.6億円)にのぼる。
内訳は261万3,674.48 USDT、114.129045 ETH、93.78 TON、1.393618 USDC、98.87 OSMO。これらの数字は被害を受けたチェーンから提供されたもので、独立した監査は経ていないとしている。
これとは別に、中央集権型取引所へ入金して売却された分が、公開されている出来高データに基づく推計で285万ドル。合わせると約572万ドル規模になる。
攻撃者が使った取引所口座は、報告書の公開時点で凍結され、当局の捜査を待つ状態にある。
止まるまでの時間で結末が分かれた
最初に狙われたのはMANTRA(マントラ)だった。8月20日19時06分に1回目、22時59分に2回目の攻撃を受け、2回目のおよそ14分後にチェーンが停止している。同チームからの通報が、コスモス・ラボが事態を把握する端緒となった。
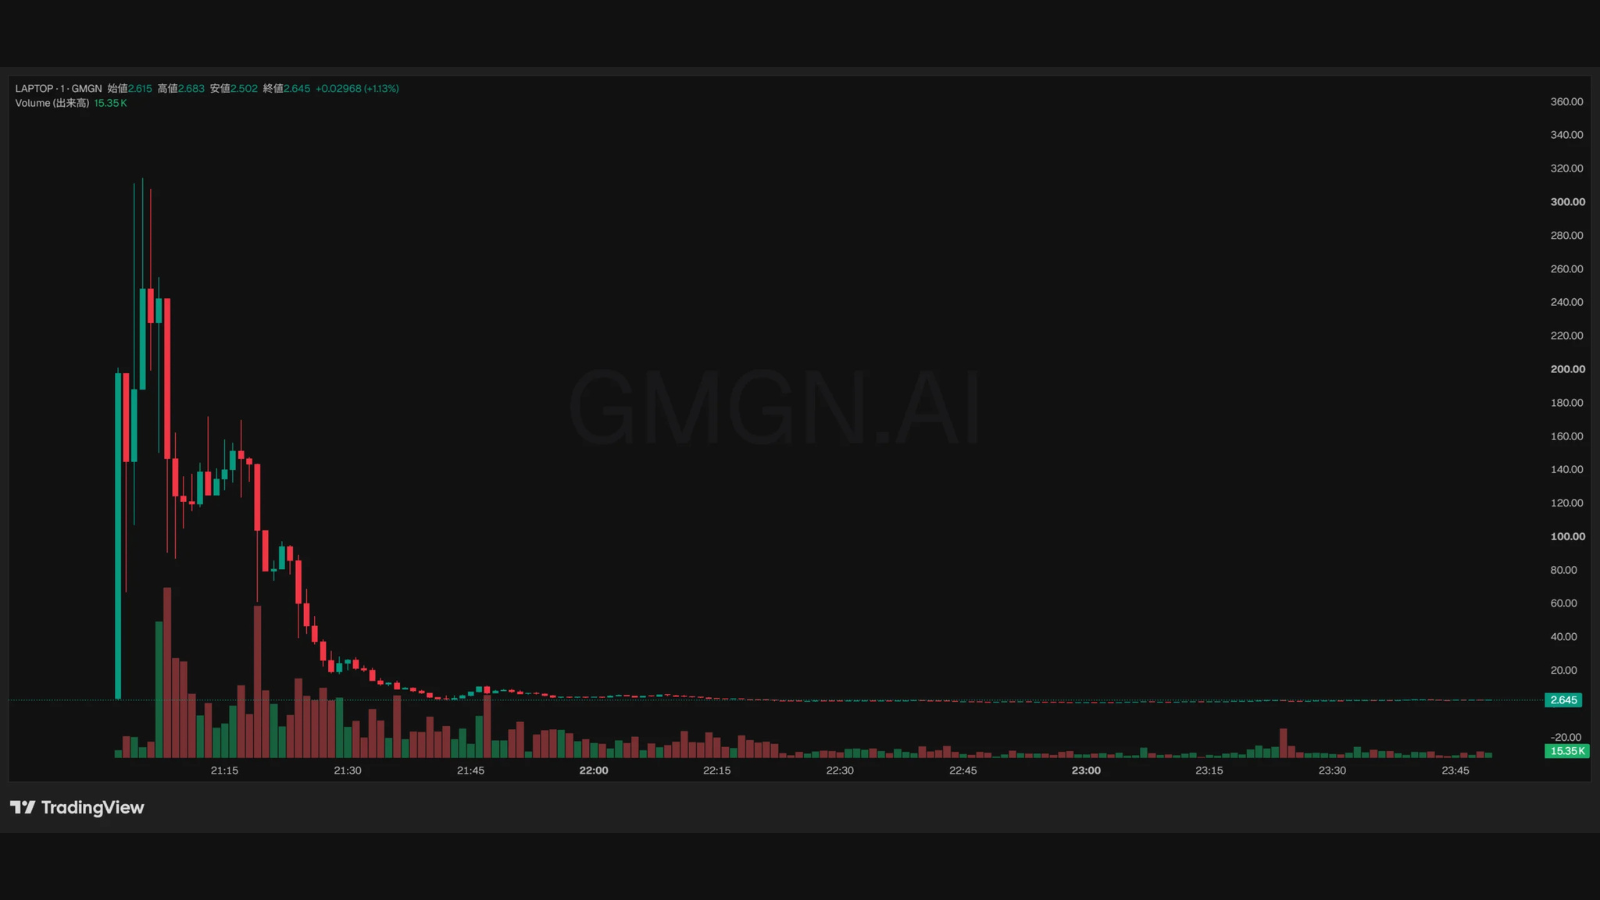
2日後の22日19時46分、今度はTACが同じ手口で攻撃を受けた。ボンド済みトークンプールから約29億8,565万TACが引き出され、その1分後にはレイヤーゼロ経由でBNBチェーンへ2回に分けて送られている。
売却は分散して行われた。攻撃者はカイバースワップ経由で約80回に分けて少量ずつ売り、12億850万TACを95万293 USDTに換えた。公開プールの流動性が薄いため、価格差を狙う裁定ボットが相手方に入る形になったという。
TACの停止は攻撃の約4時間後、23時58分。約16億6,200万TACはBNBチェーン上に売れ残ったままで、6,510万TACはネットワーク停止によって凍結された。
同じ22日の21時から22時50分にかけて、KiiChain(キーチェーン)も18回にわたる攻撃を受けた。約1億4,830万KIIが引き出され、うち6,759万7,997.87 KIIがハイパーレーン経由でBNBチェーンへ移された。
BNBチェーン上では、パンケーキスワップで6,460万KIIが160万7,323.41 USDTに換えられ、300万KIIはクーコインの入金アドレスへ送られている。
ただしキーチェーンでは、引き出された分の54.4%にあたる約8,070万KIIがチェーン上に残っている。報告書は、ネットワークの復旧後に回収可能だとしている。
残る3チェーンについては、攻撃の手口が同じであることを理由に詳細が省かれ、名前も記されていない。このほか、攻撃者が資金を持ち出す前に停止したチェーンが1つあり、被害を免れたと報告されている。
4月に報告されていた脆弱性
この脆弱性が最初に報告されたのは4月25日だった。バグバウンティ経由の報告には、小数6桁のネットワークでの実証コードが添えられていた。
コスモス・ラボは他の構成でも再現を試みたが、小数18桁のネットワークでは再現できず、影響は6桁のみと結論づけた。本番稼働中の既知のコスモスEVMネットワークはすべて18桁だったため、利用者資金への脅威はないと判断している。
この判断に基づき、非公開でパッチを配布する手順ではなく、公開のサイレントパッチ処理が選ばれた。修正は5月15日にメインブランチへマージされたが、状態変更を伴うためリリースブランチへの反映は見送られている。
8月初旬、独立した研究者からの追加報告により、小数桁数にかかわらず全チェーンが影響を受けることが確認された。それでも、パッチがすでに公開されていて悪用の形跡がないことから、引き続きサイレントパッチで進める判断が下される。
修正は難読化したうえでリリースブランチへ反映され、8月19日にv0.6.2とv0.7.2として公開された。
その翌朝、事態が動く。8月20日7時16分、プッシュチェーンによるフォークの公開プルリクエストが、脆弱性と攻撃経路を詳細に記述した。ハッケンの独立監査による発見だと明示し、どのタグが脆弱なままかを表で示していたという。最初の攻撃は、その約12時間後に起きている。
コスモス・ラボは、下流の開発者が攻撃経路を公開の場に記すのは極めて異例であり、悪用のリスクを高めうると指摘した。過去13カ月で37件の脆弱性をサイレントパッチで処理してきたが、こうした事例はなかったとしている。
同社は再発防止として、脆弱性の影響範囲が報告内容を超えるケースを見つけ出す手法の整備、開示チャネルの周知徹底、外部専門家と組んだセキュリティ体制の監査を挙げた。2025年1月以降、バグバウンティを通じて研究者へ85万ドル超を支払ってきたという。
なお報告書は末尾で、この文書は情報提供を目的とするものであり、法的責任を認めるものではないと明記している。
関連:コスモスチェーンに重大な脆弱性、非公開のうちに修正完了
関連:暗号資産ハッキング、秘密鍵流出が46%超──コードでなく「鍵」が標的に
※価格は執筆時点でのレート換算(1ドル=159.37円)