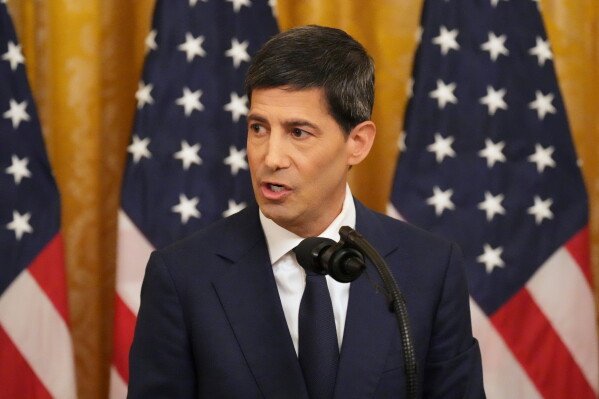


イーサリアム( ETH)の研究者として知られるジャスティン・ドレイク氏は7日、AIによる数学の急速な進歩で暗号資産(仮想通貨)の署名方式が破られる事態に備え、資産を一度も署名に使っていない新しいアドレスへ計画的に移す「バンカーモード」を、業界に呼びかけた。イーサリアム共同創設者のヴィタリック・ブテリン氏も8日に投稿し、今日慌てて資金を移す必要はないとしつつ、リスクを真剣に受け止めるべきだとした。
ドレイク氏が提唱するバンカーモード、ECDSAが数カ月で破られる可能性に備え
ドレイク氏は、量子コンピューターが暗号を破る日(Qデー)より前に、多くの暗号資産が使う署名方式ECDSAが破られる可能性に備えるのが妥当になったとの見方を示した。最悪の場合は「数年ではなく数カ月」だとしている。
同氏の言う「破られる」とは、大規模なGPUクラスターなど入手可能な機器で、秘密鍵を例えば1週間で割り出せる状態を指す。根拠として、長年疑われてこなかった数学の予想が最近相次いで覆されたことや、OpenAIが前日に公開した数学の成果を挙げた。
OpenAIは米国時間6日、公開していない社内モデルが生み出した数学の論文722本を、GitHubで公開していた。
ドレイク氏の勧める対策は、公開鍵がハッシュで隠れたままの、一度も署名していないアドレスに資金の大半を移すことだ。署名して送金した場合は、残りの資金も新しいアドレスに移す。新しい暗号技術や新しいウォレットは必要ないとしている。
同氏は、大口で知識のある保有者から先に動くよう求め、コールドストレージを強化する機会がある事業者として、バイナンス、ビットバンク、ロビンフッド、ビットフィネックス、テザーの名前を挙げた。一方で、急いで移すとかえって害が大きいとして、慌てないよう繰り返し呼びかけている。
同氏は、取引などで公開鍵が露出したビットコイン( BTC)を追跡するツールとして、Project Elevenの「Bitcoin Risq List」を挙げた。Project Elevenは4月27日付のブログで、執筆時点で公開鍵が露出したアドレスにあるBTCを約690万BTCとしている。
ビットコインでは2月、公開鍵の長期的な露出を避ける新しい出力形式「P2MR」を提案するBIP 360の最新版が公開されている。
ドレイク氏とブテリン氏の見解の違い、ブテリン氏は格子暗号のリスクも指摘
ブテリン氏は、AIによる数学の進歩を暗号のリスクとして真剣に受け止めるべきだという点ではドレイク氏と一致する。ただ、資金の移し方については、より慎重な立場を示した。
| 項目 | ドレイク氏(7日) | ブテリン氏(8日) |
|---|---|---|
| 資金の移し替え | 大口から計画的な大規模移行を始めるよう推奨 | 今日慌てて移すことは勧めない。手間がかからなければ、未使用のアドレスに置くのは良い考え |
| リスクの見立て | 最悪の場合、ECDSAは数カ月で破られる可能性 | 今後2年のAIの数学で、格子暗号の安全性も大きく損なわれる可能性 |
| 長期の対策 | ハッシュに基づく暗号に全面的に移る考え | ハッシュに基づく暗号が使える場面では、格子より優先 |
| 注意点 | 急いだ移行は害が大きい | 移行の失敗に注意。マルチシグの承認はオフチェーンで |
ブテリン氏が詳しく論じたのは、量子コンピューターに強いとされる格子暗号のリスクだ。これまでは「楕円曲線は破られても、ハッシュと格子は安全」と考える人が多かったが、格子についてもAIによって弱点が見つかる可能性が十分あるとした。
同氏によると、イーサリアムの「リーン・イーサリアム」のロードマップは、この1年、格子を使わずハッシュだけに基づく方向で進めてきた。リーン・イーサリアムの署名は、すべてハッシュに基づく方式だという。
一方で、ハッシュだけでは実現できない公開鍵暗号は、ブロックチェーンに限らず、安全な通信やVPNなどにも使われている。同氏は、格子を使う場合は鍵の大きさなどを大幅に慎重に設定すべきだとしている。
資金の移し替えについて、同氏は「私自身、移行の失敗で失った金額は、ハッキングで失った金額をすべて合わせたよりも多い」と述べ、注意を促した。