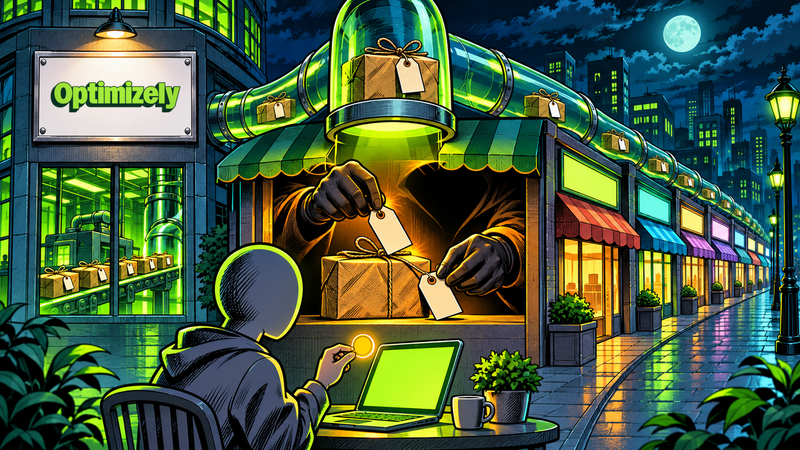

Optimizely(オプティマイズリー)の配信ファイルを通じ、CNNやBBCなど世界の178組織のサイトで16日、悪意あるJavaScriptが配信された。セキュリティ研究者のスコット・ヘルム氏が公表した。マルウェアには、暗号資産(仮想通貨)の送金先アドレスのすり替えやカード情報の窃取、iPhone・iPadを狙う攻撃など、複数の機能が組み込まれていた。
攻撃者がオプティマイズリーの設定を不正変更
オプティマイズリーは、サイトのA/Bテストなどのツールを提供する。利用企業は同社から専用のJavaScriptファイルを読み込み、管理画面を通じて独自のコードを追加できる仕組みだ。
ヘルム氏によると、攻撃者はこの機能を悪用し、外部サーバーからマルウェアを呼び出すコードを挿入した。ファイルは正規の配信元から届くため、各サイトのコードやサーバーが侵害されていなくても、閲覧者のブラウザでマルウェアが動作する。
サイト運営者が自社のコードを点検するだけでは検出できず、外部サービスを経由して多数のサイトに攻撃が及んだ形だ。
同氏が調べた1,611件のファイルのうち、178組織の188件で不正コードを確認。調査対象外にも感染したファイルが存在する可能性がある。全組織の一覧は同氏のブログで公開されている。
暗号資産関連ではウォレット大手のレジャー、日本関連では武田薬品工業のグローバルサイトやリーバイスの日本向けサイトも含まれる。
不正コードは日本時間16日13時21分ごろに最初に確認され、17日6時52分時点で感染が確認されたファイルは1件まで減少した。攻撃者が各社の設定を書き換える権限を得た経緯は不明。ステップセキュリティによると、オプティマイズリーは日本時間17日6時44分時点で声明を公表していない。
コピーした送金先アドレスも改ざん、カード情報も窃取
マルウェアは、ビットコインやイーサリアムと互換性のあるチェーン、トロン、ソラナ、ライトコインなどのアドレスを検出し、攻撃者が用意した8つのアドレスに差し替える。対象はページ上の文字や入力欄に加え、クリップボードの内容や外部への送信データにも及ぶ。
差し替えの対象は、入力ミスを検出するチェックサムなどの検証を通過したアドレス。置換後も正しい形式を保つため、ウォレット側でエラーにならず、攻撃者への送金が成立するおそれがある。
ヘルム氏は、感染したサイトのタブが開いている間、別の場所でコピーしたアドレスもすり替えられる可能性を指摘した。一方、ステップセキュリティは、「wallet」「send」など送金に関する語句の近くにあるアドレスが対象になると分析している。
攻撃者のウォレットには、日本時間17日4時25分時点で約7,040ドル(約112万円)が入金されていた。 うち約5,380ドル(約86万円)がビットコイン( BTC)。ただし、一部のアドレスは今回の攻撃以前から使われており、入金額のすべてが今回の被害によるものとは限らない。
カード情報の窃取機能も確認された。カード番号や有効期限、セキュリティコードを検出し、攻撃者のサーバーに送信する仕組みで、サイト独自の決済フォームなどが対象となる。外部の決済サービスが提供する独立した入力画面にはアクセスできない。
さらに、マルウェアには、iOSの脆弱性を悪用する攻撃ツール「Coruna」や「DarkSword」を読み込むコードも含まれていた。閲覧者の端末や操作に応じ、暗号資産の窃取以外にも攻撃が及ぶ構造だった。
送金先の照合や利用明細の確認を
ヘルム氏は、日本時間16日13時ごろから17日朝にかけて該当サイトを開いた利用者に、暗号資産の送金履歴を確認するよう呼びかけた。送金先が本来のアドレスと異なっていれば、不正な差し替えが行われた可能性がある。
ステップセキュリティは、ウォレットやハードウェアウォレットの画面に表示された送金先を、正規のアドレスと照合するよう推奨。コピーした段階で改ざんされている場合、貼り付けた文字列だけを確認しても不正を見抜けないためだ。
ヘルム氏はあわせて、iPhone・iPadをiOS 18.7.3または26.3以降のバージョンに更新すること、該当サイトでカード払いをした場合は利用明細を確認することも求めた。
関連:仮想通貨メディアに不正スクリプト、iPhone狙う攻撃の報告で判明
関連:アクロス・プロトコル、ドメイン乗っ取り被害──全面復旧し利用者への補償を表明
関連:メタマスクやソラナ系ウォレットが標的に──パスワード管理Bitwardenにマルウェア混入
※価格は執筆時点でのレート換算(1ドル=159.43円)